W ciągu zaledwie kilku lat TikTok przeszedł drogę od niewinnej aplikacji rozrywkowej po najbardziej inwigilowany i kontrolowany regulacyjnie produkt cyfrowy na świecie. W tle nie ma teorii spiskowych – są konkretne decyzje regulatorów, ustawy parlamentów, przesłuchania przed Kongresem USA i miliardowe kary. Poniżej przedstawiamy zestawienie tego, co zostało faktycznie ustalone, udokumentowane i potwierdzone przez instytucje – bez doszukiwania się sensacji tam, gdzie jej nie udowodniono.
Prawny fundament problemu: chińskie prawo, nie „teoria”
Punktem wyjścia całego sporu jest nie domysł, lecz obowiązujące w Chinach prawo. Chińska ustawa o wywiadzie narodowym z 2017 roku zobowiązuje wszystkie chińskie organizacje i obywateli do współpracy z krajowymi służbami wywiadowczymi na każde ich żądanie.
ByteDance, spółka-matka TikToka, formalnie zarejestrowana jest na Kajmanach, ale jej kluczowe struktury zarządcze i inżynierskie znajdują się w Chinach. Oznacza to, że podlega ona tym samym przepisom, co każda inna firma działająca na terenie ChRL. Sam CEO TikToka, Shou Zi Chew, podczas przesłuchania przed Kongresem USA w marcu 2023 roku przyznał, że pracownicy ByteDance w Chinach mogą mieć dostęp do danych amerykańskich użytkowników – choć jednocześnie zapewnił, że TikTok nigdy nie przekazywał tych danych chińskiemu rządowi.
Irlandzka Komisja Ochrony Danych: dwie kary, jedno ustalenie
Najbardziej konkretny i udokumentowany dowód na realny transfer danych Europejczyków do Chin pochodzi nie od dziennikarzy śledczych, lecz od unijnego regulatora.
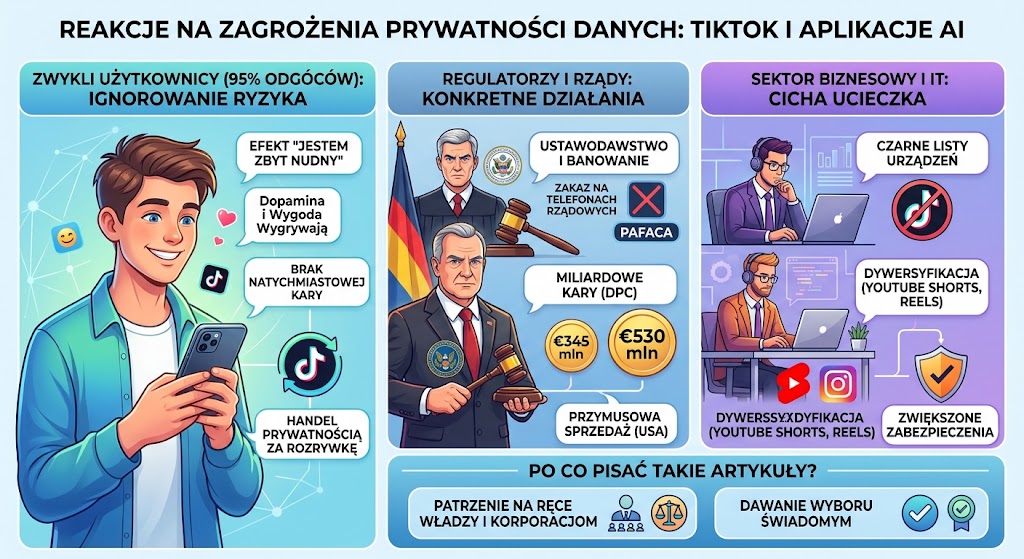
- Wrzesień 2023: Irlandzka Data Protection Commission (DPC) nałożyła na TikToka karę 345 mln euro za nieprawidłowe przetwarzanie danych dzieci.
- 2 maja 2025: DPC nałożyła kolejną, rekordową karę – 530 mln euro – tym razem za sam mechanizm transferu danych do Chin. Zastępca komisarza DPC, Graham Doyle, stwierdził wprost, że TikTok „nie zweryfikował, nie zagwarantował i nie wykazał”, że dane osobowe użytkowników z EOG, do których zdalny dostęp mieli pracownicy w Chinach, są chronione na poziomie gwarantowanym w UE. Regulator podkreślił, że firma zignorowała ryzyko dostępu chińskich służb na mocy tamtejszych przepisów kontrwywiadowczych.
- Kwiecień 2025: W trakcie postępowania TikTok sam poinformował DPC, że wbrew wcześniejszym zapewnieniom, ograniczona ilość danych użytkowników z UE była fizycznie przechowywana na serwerach w Chinach, a nie tylko stamtąd dostępna. DPC określiła tę rozbieżność jako powód do „głębokiego zaniepokojenia” i otworzyła drugie, odrębne śledztwo.
TikTok zapowiedział odwołanie od obu decyzji, argumentując je m.in. wdrożeniem „Projektu Clover” – europejskiej enklawy danych, mającej docelowo przechowywać dane unijnych użytkowników wyłącznie na terenie Europy.
Stany Zjednoczone: od przesłuchań do wymuszonej sprzedaży
Równolegle w USA sprawa nabrała wymiaru ustawowego. W kwietniu 2024 roku Kongres uchwalił ustawę Protecting Americans from Foreign Adversary Controlled Applications Act (PAFACA), podpisaną przez prezydenta Joe Bidena. Nakazała ona ByteDance sprzedaż amerykańskiej części TikToka pod groźbą całkowitego zakazu działania aplikacji w USA. Sąd Najwyższy USA podtrzymał ustawę, uznając obawy o gromadzenie danych przez „zagranicznego przeciwnika” za uzasadnione.
W ramach wcześniejszych działań osłonowych TikTok uruchomił „Projekt Texas” – od października 2022 roku nowe dane amerykańskich użytkowników miały trafiać wyłącznie do chmury Oracle pod kontrolą spółki U.S. Data Security Inc. Mimo to presja polityczna doprowadziła w grudniu 2025 roku do finalizacji transakcji: kontrolę nad amerykańską częścią aplikacji przejęło konsorcjum inwestorów z USA, a ByteDance pozostał udziałowcem mniejszościowym.
Osobnym wątkiem pozostaje pozew cywilny złożony przez byłego menedżera ByteDance w sądzie w Kalifornii, oskarżający firmę o wykradanie danych i inwigilację prodemokratycznych aktywistów z Hongkongu. Zarzuty te są przedmiotem postępowania sądowego i nie zostały dotąd prawomocnie rozstrzygnięte.
Inne kraje, ten sam wzorzec nieufności
Obawy o dostęp chińskich władz do danych skłoniły do reakcji również inne państwa:
- Indie całkowicie zakazały korzystania z TikToka, powołując się na zagrożenie dla suwerenności kraju.
- Australia, Wielka Brytania i USA zabroniły instalowania aplikacji na służbowych telefonach urzędników państwowych.
Choć są to decyzje administracyjne, a nie wyroki sądowe, ich powtarzalność w niezależnych systemach prawnych stanowi istotny sygnał.
Co z tego wynika dla zwykłego użytkownika?
Warto rozdzielić dwa poziomy problemu:
- Udokumentowane fakty: Europejskie dane trafiały i częściowo nadal mogły być przechowywane na chińskich serwerach, wbrew wcześniejszym zapewnieniom platformy.
- Niepotwierdzone zarzuty: Brak na ten moment twardych dowodów procesowych na to, że dane te były masowo wykorzystywane przez chińskie służby do konkretnych operacji wywiadowczych.
Druga strona medalu: filtry AI i aplikacje „zamień zdjęcie w wideo”
Niezależnie od samej platformy TikTok, ogromną popularność zdobywa nowa kategoria narzędzi – filtry i szablony AI, w które wgrywamy własną twarz lub głos, by uzyskać wirusowy filmik. Dotyczy to zarówno funkcji wbudowanych (jak szablony w CapCut), jak i zewnętrznych aplikacji.
Wprowadzenie jednego zdjęcia do takiego generatora oznacza przekazanie znacznie większej ilości informacji, niż się wydaje:
- Dane biometriczne: Zdjęcie twarzy w wysokiej rozdzielczości to idealny materiał treningowy dla systemów rozpoznawania twarzy (w 2021 roku TikTok zapłacił 92 mln dolarów ugody w USA za nieautoryzowane zbieranie biometrii i geolokalizacji).
- Metadane EXIF: Pliki ze zdjęciami często zawierają dokładne współrzędne GPS, model telefonu oraz datę i godzinę wykonania fotki.
- Uprawnienia systemowe: Wiele zewnętrznych narzędzi żąda dostępu do całej galerii, kontaktów, a nawet mikrofonu czy pracy w tle.
- Prawa do wizerunku: Regulaminy często zawierają szerokie licencje dające deweloperom prawo do wykorzystania Twojej twarzy do trenowania modeli AI lub celów marketingowych.
Zasady cyfrowej higieny:
- Weryfikuj uprawnienia: Nie przyznawaj dostępu do całej galerii zdjęć ani kontaktów, jeśli aplikacja potrzebuje tylko jednego zdjęcia.
- Sprawdzaj regulaminy: Zwróć uwagę na zapisy o „prawie do wykorzystania treści w celach rozwoju usługi”.
- Czyść metadane: Wyłącz zapisywanie lokalizacji w zdjęciach lub usuwaj dane EXIF przed ich przesłaniem.
- Uważaj na jednosezonowe hity: Aplikacje, które stają się wirusowe z dnia na dzień, często mają najsłabsze polityki prywatności i zerowe zabezpieczenia.
Źródła: Przesłuchanie CEO TikToka przed Kongresem USA (marzec 2023); oficjalne komunikaty i decyzje Irlandzkiej Data Protection Commission (wrzesień 2023, maj 2025); ustawa Protecting Americans from Foreign Adversary Controlled Applications Act (2024); dokumentacja sądowa ugody biometrycznej (2021); doniesienia medialne dotyczące restrukturyzacji akcjonariatu w USA (grudzień 2025).