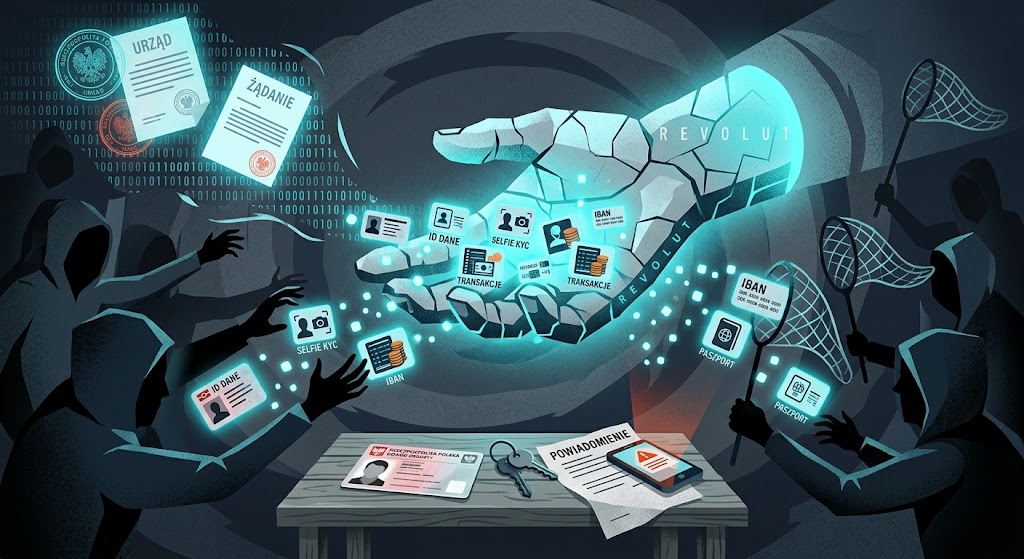
80 milionów klientów, dokumenty tożsamości, selfie z KYC, pełna historia transakcji, numery IBAN – wszystko to trafiło w ręce cyberprzestępców, bo firma warta 75 miliardów dolarów przez pięć miesięcy nie potrafiła zweryfikować jednego fałszywego maila. Teraz przestępcy szantażują Revolut żądaniem 10 000 BTC, a klienci dowiadują się o tym z powiadomienia w aplikacji.
Co się właściwie stało
Jak informuje niebezpiecznik.pl, cyberprzestępcy przejęli kontrolę nad skrzynką pocztową powiązaną z włoskim systemem PEC (Certyfikowana Poczta Elektroniczna) – oficjalnym kanałem komunikacji urzędowej we Włoszech. Według doniesień agencji ANSA i serwisu Security Bez Tabu, mogło chodzić o konto powiązane z prefekturą w Reggio Calabria, a napastnicy podszywali się pod funkcjonariuszy włoskiej policji pocztowej (Polizia Postale).
Posługując się tą skrzynką, przestępcy wysyłali do Revoluta fałszywe żądania oparte na formule Europejskiego Nakazu Dochodzeniowego. Revolut – jak podaje ANSA – przez kilka miesięcy realizował te żądania, zanim zaczął podejrzewać, że coś jest nie tak, i skontaktował się bezpośrednio z włoską instytucją. Ta zaprzeczyła, jakoby wysyłała jakiekolwiek wiadomości.
Innymi słowy: nikt nie włamał się do systemów Revoluta. Revolut sam, własnoręcznie, wysłał dane klientów ludziom, którzy o to poprosili, podszywając się pod urząd – i robił to wielokrotnie, zanim ktokolwiek to zauważył.
Co dokładnie wyciekło
Z powiadomień wysyłanych przez Revolut do poszkodowanych – cytowanych przez niebezpiecznik.pl i Bankier.pl – wynika, że przestępcy uzyskali dostęp praktycznie do całego cyfrowego portfela tożsamości klienta:
- imię, nazwisko, data urodzenia, zawód, adres, e-mail, telefon,
- skany dokumentów tożsamości (paszport, prawo jazdy),
- selfie z procesu weryfikacji KYC,
- wyciągi z konta i numery IBAN,
- pełna historia transakcji, w tym transakcji kryptowalutowych.
To nie jest „wyciek maila i hasła”, po którym wystarczy je zmienić. To komplet danych pozwalający podszyć się pod ofiarę praktycznie wszędzie – w innym banku, u notariusza, przy zakładaniu kredytu czy portfela krypto.
Ilu poszkodowanych? Nie wiadomo – i to samo w sobie jest problemem
Revolut oficjalnie mówi jedynie o „bardzo ograniczonej” grupie klientów i nie ujawnia ani ich liczby, ani listy krajów, ani tego, czy zmienił procedury weryfikacji żądań po wykryciu oszustwa. Redakcje (m.in. Bankier.pl) czekają na odpowiedzi firmy.
Nieoficjalnie, powołując się na doniesienia napastników i analityka blockchain ZachXBT, mówi się o nawet 680 osobachz ponad 30 krajów, w tym z Polski, Niemiec, Hiszpanii, Włoch, Czech, Austrii czy Rumunii, głównie zamożnych klientach i osobach związanych z rynkiem kryptowalut. Przestępcy twierdzą też, że wykradli około 147 GB danych.
To ważne zastrzeżenie: te liczby pochodzą od samych atakujących lub z niepotwierdzonych źródeł i nie zostały zweryfikowane niezależnie ani potwierdzone przez Revoluta. Fakt, że firma milczy w sprawie skali ataku, nie jest jednak powodem do spokoju – jest powodem do jeszcze większej nieufności.
Okup, szantaż i publikacja danych
Przestępcy zażądali od Revoluta 10 000 BTC – ponad 780 milionów dolarów – grożąc publikacją kolejnych partii danych, jeśli firma nie zapłaci. Część danych, w tym dotyczących osób ze świata sportu i biznesu, już trafiła do sieci. Revolut przekazał Reutersowi, że nie kontaktował się bezpośrednio z osobami przyznającymi się do ataku i nie otrzymał od nich żądania okupu – co oznacza, że oficjalna wersja firmy i to, co mówią przestępcy, na razie się rozjeżdżają.
Co Revolut mówi w swojej obronie
Firma potwierdziła wyciek danych części klientów i zapewnia, że systemy spółki oraz środki klientów nie zostały naruszone – to znaczy nie doszło (według Revoluta) do bezpośredniej kradzieży pieniędzy z kont. To jedyny konkretny, oficjalnie potwierdzony element uspokajający w całej sprawie. Warto go odnotować uczciwie, bo różnica między „ukradziono wam tożsamość” a „ukradziono wam pieniądze z konta” jest realna.
To jednak żadne rozgrzeszenie proceduralnej wpadki. Ekspercy cytowani przez media wprost wskazują, że instytucje finansowe są zobowiązane weryfikować żądania organów ścigania, zwłaszcza gdy brakuje do nich wymaganych nakazów sądowych. Revolut – jeden z najbardziej rozpoznawalnych fintechów na świecie, wyceniany na ok. 75 mld dolarów – tej podstawowej weryfikacji przez wiele miesięcy po prostu nie robił.
To nie pierwszy raz
Cztery lata temu Revolut padł ofiarą phishingu, w wyniku którego wyciekły dane ponad 50 tysięcy użytkowników. Tym razem mechanizm był inny – nie złamano zabezpieczeń IT, wystarczyła dziura w procedurach weryfikacji żądań urzędowych. Dwa różne wektory ataku, ten sam efekt: dane klientów w niepowołanych rękach.
Co realnie powinni zrobić klienci
Bez paniki, ale i bez złudzeń – to, co dziś jest ważne, to konkretne działania, nie tylko czujność w teorii:
- Sprawdź, czy dostałeś powiadomienie od Revoluta. Jeśli tak – Twoje dane, łącznie z dokumentem tożsamości, są w rękach przestępców. Traktuj to jak realną kradzież tożsamości, nie formalność.
- Uważaj na kontakt „z banku”, urzędu skarbowego czy policji, zwłaszcza jeśli rozmówca zna Twoje dane osobowe, numer IBAN czy historię transakcji – to nie dowód autentyczności, tylko dowód, że dane wyciekły.
- Włącz dodatkowe zabezpieczenia tam, gdzie się da (2FA, powiadomienia o logowaniu, limity transakcyjne) i monitoruj historię operacji na wszystkich kontach, nie tylko w Revolut.
- Rozważ zastrzeżenie dokumentu tożsamości (System Dokumenty Zastrzeżone w Polsce), jeśli Twój paszport lub prawo jazdy było częścią danych KYC przekazanych oszustom.
- Nie trzymaj wszystkich oszczędności w jednym miejscu – niezależnie od tego, czy to Revolut, czy jakikolwiek inny podmiot. To zasada, która obowiązuje zawsze, a po drugim poważnym incydencie w kilka lat u tego samego dostawcy usług finansowych – tym bardziej warto ją sobie przypomnieć.
Jedno zastrzeżenie na uczciwość: Revolut Bank UAB posiada litewską licencję bankową, a depozyty na produktach bankowych objęte są gwarancjami depozytów w standardowym unijnym limicie. To nie jest więc formalnie „pseudo-bank” w sensie prawnym – ale posiadanie licencji bankowej nie jest tym samym, co posiadanie kultury bezpieczeństwa odpowiedniej do skali biznesu. Ten incydent pokazuje właśnie tę różnicę.
Najważniejsze pytanie bez odpowiedzi
Ilu dokładnie klientów zostało poszkodowanych, jakie dane polskich użytkowników trafiły do przestępców i czy Revolut w ogóle zmienił procedury weryfikacji żądań – na te pytania firma na razie nie odpowiada. Dopóki tego nie zrobi, klienci mają prawo zakładać najgorszy scenariusz, a nie czekać na kolejne uspokajające oświadczenie prasowe.
Źródła: niebezpiecznik.pl, Reuters/ANSA (za pośrednictwem Bankier.pl), rp.pl, RMF24/RMF FM, naTemat.pl, Security Bez Tabu. Liczby dotyczące skali ataku (liczba ofiar, ilość skradzionych danych) pochodzą częściowo z niepotwierdzonych źródeł lub oświadczeń samych atakujących i zostały tak oznaczone w tekście.
Foto:Ilustracyjne